Services · Funktionale Sicherheit
Mit Sicherheit!
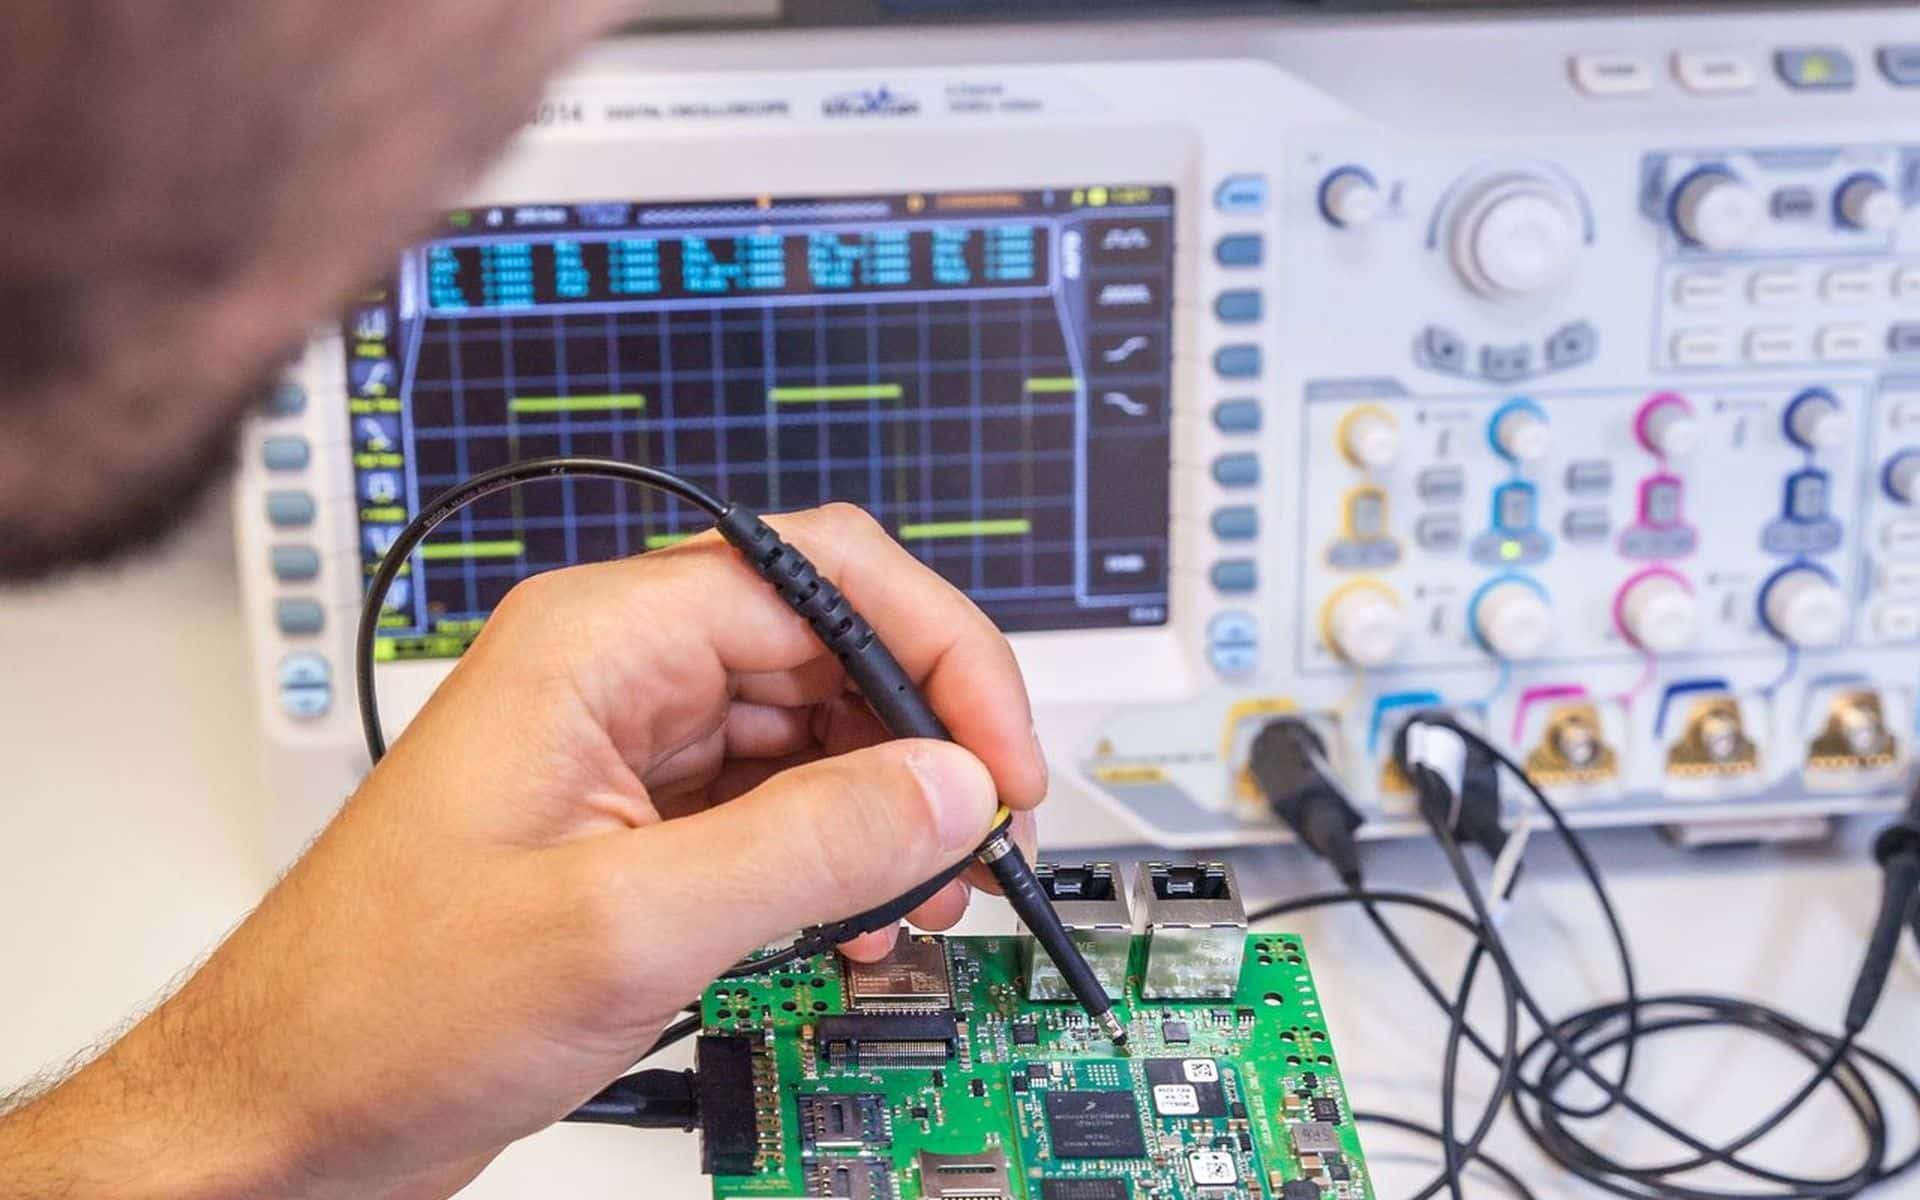
Wir entwickeln funktional sichere Elektronik und Software von SIL 1 bis SIL 3 und von PL a bis PL e. Von der Gefährdungsanalyse über Schaltung und Firmware bis zum Testat der akkreditierten Stelle.
Unser Anspruch
Der Nachweis entsteht mit dem Produkt
Sicherheitsniveaus
SIL 1 bis SIL 3 nach IEC 61508, PL a bis PL e nach ISO 13849. Für Medizinprodukte begleiten wir die Klassen I, IIa und IIb nach MDR.
Die Sicherheitsanforderungen kommen aus der Analyse
Erst die Gefährdungs- und Risikoanalyse, dann die Sicherheitsanforderungen, dann die Architektur. Jede Anforderung lässt sich so auf die Gefährdung zurückführen.
Kennzahlen aus der FMEDA
Sicherheit lässt sich beziffern. Welches Bauteil welchen Beitrag zur Diagnose leistet und welches Restrisiko bleibt, beziffert am Ende eine nachrechenbare Zahl.
Ohne Security keine Safety
Eine manipulierte Steuerung ist keine sichere Steuerung. Wir planen die Anforderungen aus IEC 62443 in dieselbe Architektur ein, künftig auch die aus prEN 50742 (Entwurf) zum Schutz von Maschinen gegen Korrumpierung.
- IEC 61508
- ISO 13849
- IEC 62061
- IEC 60601
- IEC 62304
- IEC 60335
- MDR
Was wir übernehmen
Gefährdungs- und Risikoanalyse
Wir bestimmen die Gefährdungen, bewerten sie und leiten daraus das geforderte Sicherheitsniveau je Funktion ab.
Sicherheitskonzept und Architektur
Wo die Sicherheitsfunktion sitzt, wie sie überwacht wird und was bei einem Fehler passiert. Dazu die Architekturfrage: ein Kanal, zwei Kanäle oder divers.
Funktional sichere Hardware
Schaltungen mit der Fehlertoleranz, die das Sicherheitsniveau verlangt: Abschaltpfade, Diagnose, definierte sichere Zustände.
Funktional sichere Software
Firmware nach den Verfahren, die die Norm für das Sicherheitsniveau verlangt: MISRA C++, statische Analyse, Reviews mit der geforderten Unabhängigkeit.
FMEA, FMEDA und Kennzahlen
Für jedes Bauteil die Fehlerarten und ihre Wirkung auf die Sicherheitsfunktion. Daraus rechnen wir Diagnosedeckungsgrad, SFF und PFH. Fehlerausschlüsse werden begründet und dokumentiert.
Zulassung und Zertifizierung
Wir stellen das Dokumentationspaket zusammen und begleiten die Prüfung bei der akkreditierten Stelle bis zum Testat.
Ein Sicherheitskonzept, das erst am Ende entsteht, ist im besten Fall ein Umbau.
Schneller ans Ziel mit unserem semf <safety> Framework
Für sicherheitsgerichtete Geräte gebaut
Bootloader, Firmware-Update, Kommunikation und Datenspeicherung sind für den Einsatz in sicherheitsbezogenen Systemen ausgelegt und dort erprobt.
Derselbe Unterbau in jedem Projekt
Was einmal geprüft und dokumentiert ist, muss nicht in jedem Projekt neu bewertet werden. Die Argumentation gegenüber der Prüfstelle beginnt damit nicht bei null.
Die Entwicklung startet bei Ihrer Funktion
Die Grundmechanik steht. Der Aufwand fließt in die Sicherheitsfunktion, die Ihr Produkt ausmacht.
Ihre Vorteile auf einen Blick
Weniger Schleifen vor der Zulassung
Wer die Anforderungen der Prüfstelle von Anfang an einplant, erlebt beim Testat weniger Überraschungen.
Ein Team für Analyse, Entwicklung und Nachweis
Wer bei uns die FMEDA rechnet, sitzt neben dem, der die Schaltung entworfen hat. Rückfragen dauern Minuten.
Der Nachweis hält über die Feldzeit
Ein abgekündigtes Bauteil kann die Sicherheitskennzahlen verschieben. Wir bewerten den Ersatz, rechnen die FMEDA neu und begleiten die erneute Prüfung, solange das Gerät im Markt ist.
Safety und Security gehen Hand in Hand
Beides beginnt bei der Analyse: die Gefährdungsanalyse für die Sicherheit, die Bedrohungsanalyse für die Security. Ihre Anforderungen fließen in dieselbe Architektur, werden in einer Entwicklung umgesetzt und landen in einem Nachweispaket.
Von der Gefährdung zum Testat
Auf Wunsch als Werkvertrag mit Festpreis.
Gefährdungsanalyse
Was kann passieren, wie oft, mit welcher Folge. Daraus ergibt sich das geforderte Sicherheitsniveau je Funktion.
Sicherheitskonzept
Die Sicherheitsfunktionen werden festgelegt, mit Reaktion, Sicherheitszustand und Fehlertoleranzzeit.
Safety-Plan
Rollen, geforderte Unabhängigkeit und die Aktivitäten je Lebenszyklusphase. Der Plan steht, bevor die Entwicklung beginnt.
Entwicklung und Analysen
Elektronik und Firmware entstehen nach den Verfahren der Norm. FMEA und FMEDA laufen mit und liefern die Kennzahlen.
Verifikation
Jede Sicherheitsanforderung bekommt ihren Nachweis. Die Berichte gehen in das Dokumentationspaket ein.
Testat
Wir übergeben das Paket an die akkreditierte Stelle und begleiten die Prüfung bis zum Zertifikat.
Transparenz von Anfang an
Wir wissen noch nicht, welches Sicherheitsniveau wir brauchen.
Das ist der Normalfall und der Grund für die Gefährdungsanalyse. Sie bestimmt das geforderte Niveau je Sicherheitsfunktion. Ein zu hoch angesetztes SIL kostet nur unnötig Geld.
Übernehmen Sie auch die Abstimmung mit der Prüfstelle?
Ja. Wir stellen das Dokumentationspaket zusammen, führen die fachliche Diskussion und arbeiten Befunde ein. Sie kennen Ihr Produkt, wir die technischen und normativen Anforderungen.
Wann gilt ISO 13849 und wann IEC 62061?
Beide gelten für Maschinensteuerungen und führen zu vergleichbaren Ergebnissen. ISO 13849 rechnet in Performance Level und ist auf bewährte Architekturen zugeschnitten, IEC 62061 rechnet in SIL und passt zu komplexer Elektronik. Welche für Ihr Produkt die geeignetere ist, klären wir in der Gefährdungsanalyse.
Wo wird entwickelt?
In Offenburg, und nur dort. Wir arbeiten mit eigenen Leuten. Wer die Sicherheitsfunktion entwirft, sitzt im selben Haus wie die, die sie bauen und prüfen.
Arbeiten Sie mit KI?
Ja, systematisch. Was ein Werkzeug beisteuert, durchläuft dieselben Prüfungen wie jeder andere Stand: Review, statische Analyse, Test. Unser KI-System bauen wir selbst. Deshalb wissen wir, was es tut, und verbessern es laufend.
Erzählen Sie uns von Ihrem nächsten Vorhaben.
Schildern Sie uns Ihr Produkt und Ihren Zeitplan. Wir sagen Ihnen, wie wir das Projekt angehen würden und ob wir große Risiken sehen. Die Evaluation bis zum Richtpreis ist kostenlos.